Weiterbildung Cyber Security in der Automobilbranche
100% online
Die Autos von morgen sind fahrende Computer, und du schützt sie vor Hackern. Lerne in dieser AZAV-zertifizierten Weiterbildung, wie du moderne Fahrzeuge absicherst. Der ideale Einstieg in eine der sichersten Branchen der Zukunft – ohne Vorkenntnisse und mit Bildungsgutschein zu 100% finanzierbar.
Deine Vorteile
Dein Weg zur neuen Karriere: Flexibel, online, zukunftssicher!
- Flexibler Start jeden Monat
- Bis zu 100% gefördert mit Bildungsgutschein
- Flexibles Lernprogramm – Teilzeit oder Vollzeit
- Mit realistischem Praxis-Projekt
- 100% online – lerne, wann es passt
- Einstieg ohne Vorkenntnisse
Durchschnittliches Gehalt in Deutschland
Zertifiziert und ausgezeichnet von:

So funktioniert's:
Starte durch: Alle Details zu deiner Weiterbildung
Übersicht
Cyber Security in der Automobilbranche
Diese Fähigkeiten erlangst Du:
-
Cybersecurity-Lebenszyklus verstehen
Erfahre alles über Cyber-Security-Anforderungen von der Konzeption über Entwicklung, Produktion und Betrieb bis zur Außerbetriebnahme elektrischer und elektronischer Fahrzeugsysteme.
-
ISO/SAE 21434 anwenden
Lerne den zentralen Standard für Cybersecurity Engineering in Kraftfahrzeugen kennen - inklusive Risikomanagement, Bedrohungsanalyse und Sicherheitsmaßnahmen.
-
Angriffsszenarien und Abwehrmaßnahmen
Verstehe typische Bedrohungen für vernetzte Fahrzeuge und deren Abwehrstrategien, von der Risikobewertung bis zu technischen Schutzmaßnahmen.
-
Relevante Standards und Normen
Erhalte einen Überblick über alle wichtigen Regelwerke wie UN-R155, AUTOSAR SecOC, ISO 26262, VDA-Richtlinien und internationale Cybersecurity-Vorgaben.
Sprachen
- 🇩🇪 Deutsch (B1-Niveau)
- 🇩🇪 Deutsche Untertitel
- 🇬🇧 Englische Untertitel
- 🇷🇺 Russische Untertitel
Voraussetzungen
Du solltest grundlegende IT-Kenntnisse und ein Verständnis für Netzwerktechnik mitbringen. Idealerweise hast du bereits erste Berufserfahrung in der IT oder in der Automobilbranche gesammelt. Ein starkes Interesse an IT-Sicherheit und neuen Technologien ist für diesen Kurs wichtig.
Software & Hardware
Wir stellen dir alle erforderlichen Arbeitsmittel zur Verfügung.
Schulungsmaterial
- Online Videos für Theorie und Praxis
- Übungen, Quiz
- Link-Listen zu Fachliteratur und Dokumentationen
Unterrichtszeiten
Der Unterricht findet von Montag bis Freitag statt und folgt einer klar strukturierten Tagesplanung. Theorie und praxisnahe Anwendungsübungen greifen dabei optimal ineinander.
-
Vollzeit – 12 Wochen
Die Unterrichtseinheiten finden in der Regel von 08:30 bis 16:15 Uhr statt, in Ausnahmefällen beginnt der Unterricht bereits um 08:00 Uhr.
-
Teilzeit – 24 Wochen
Der Unterricht erfolgt in der Regel von 08:30 bis 11:45 Uhr. Durch den reduzierten täglichen Umfang verdoppelt sich die Gesamtdauer der Weiterbildung.
Unterrichtseinheiten
bis zu 100% gefördert durch Bildungsgutschein
Kursinhalte
Dein Fahrplan zum Profi: Alle Kursinhalte im Überblick
-
Einführungsveranstaltung
- Offizielle Begrüßung
- Vorstellung von der DBE Academy GmbH
- Einrichtung des eigenen Computers/Systems
- Erklärung des Kursablaufs
- Einführung in den DBE-Digicampus
- Erfolgreich Lernen: Hilfsmittel, Tipps und Tricks
- Erfolgreicher Umgang mit Künstlicher Intelligenz (KI) in der Weiterbildung
-
Warum Cybersecurity im Fahrzeug
- Die Angriffsfläche eines Fahrzeugs benennen
- Dein Prüfling: der Nordstern M1
- Vom Kabelbaum zum vernetzten Fahrzeug
- Wo ein Fahrzeug nach außen spricht
- Was ein Angreifer von einem Fahrzeug will
- Safety und Security auseinanderhalten
- Cyberattacken: Angriffsarten und -taktiken
- Warum Cyberangriffe schwer zu erkennen sind
- So gehen Angreifer vor
- Ransomware
- DDoS-Angriffe
- Advanced Persistent Threats (APT)
- CEO Fraud
- Bekannte Angriffe nachvollziehen
- Der Jeep-Cherokee-Fall Schritt für Schritt
- Weitere Fälle: Tesla, BMW und Subaru
- Über das Backend ins Fahrzeug: Nissan Leaf und Mercedes-Benz
- Über Funk ins Infotainment: was der TBone-Fall lehrt
- Wettbewerbe als Frühwarnsystem: Pwn2Own Automotive
- Neuere Fälle: Infotainment, Backend und Ladehardware
- Funkschlüssel und Relay-Angriffe
- Angriffe über Werkstatt und Diagnosezugang
- Welche Arten von Schadprogrammen es gibt
- Ransomware trifft Produktion und Autohaus
- Angriffe auf Lieferanten und Dienstleister
- Die Lage einordnen
- Wer angreift: von Bastlern bis zu staatlichen Gruppen
- Was zonale Architekturen an der Bedrohungslage ändern
- Was das BSI zur Sicherheit von Fahrzeugen veröffentlicht
- Cheat-Sheet: Bedrohungslage Automotive
-
Fahrzeugregulierung weltweit: UNECE, USA, China und Asien
- Die Regeln der Weltmärkte kennen
- Wer die Fahrzeugregeln macht: WP.29, GRVA und die Abkommen
- USA: Selbstzertifizierung, Rückrufe und die Herkunftsregel für vernetzte Fahrzeuge
- China: die Pflichtnormen GB 44495 und GB 44496 und die Regeln für Fahrzeugdaten
- Japan, Korea und Indien: drei Wege zu Cybersicherheit und Software-Updates
- China, Japan und USA im Vergleich
- NIST SP 800-53 und EVITA einordnen
-
Für uns in der EU: R155, R156, Typgenehmigung und EU-Recht
- Die Fahrzeugregulierung erfüllen
- UNECE R155: Anforderungen an das CSMS
- UNECE R156: Anforderungen an das SUMS
- Fahrzeugklassen und Anhang 5: was R155 und R156 erfassen
- Typgenehmigung: wie ein Fahrzeug zugelassen wird
- Was bei einem Audit geprüft wird
- Den europäischen und internationalen Rahmen einordnen
- EU Cybersecurity Act und die Zertifizierungsschemata
- EU Cyber Resilience Act
- NIS-2 und KRITIS im Automobilumfeld
- Datenschutz im Fahrzeug: DSGVO und Fahrzeugdaten
- Datenschutz-Folgenabschätzung für ein vernetztes Fahrzeug
- Automatisiertes Fahren: Stufen, Genehmigung und KI-Verordnung
- Cheat-Sheet: Welche Regel gilt wofür
-
ISO/SAE 21434: warum es sie gibt, für wen sie gilt, wie sie aufgebaut ist
- Die Norm ISO/SAE 21434 anwenden
- Warum es die ISO/SAE 21434 gibt und für wen sie gilt
- Aufbau und Kapitelstruktur der Norm
- Der Lebenszyklus von der Idee bis zur Stilllegung
- Was die Norm verlangt und was sie offen lässt
- ISO 26262 und ISO/SAE 21434 nebeneinander
- ISO/PAS 5112: Audits zur Norm
-
Technische Grundlagen: IT und Kryptografie
- Das Vokabular der Informationssicherheit beherrschen
- Schutzziele an einem Fahrzeugbeispiel durchspielen
- Von Caesar bis Enigma: die Anfänge der Kryptografie
- Vom Klartext zum Geheimtext
- Symmetrisch verschlüsseln
- Asymmetrisch verschlüsseln und Schlüssel austauschen
- Hashwerte als Fingerabdruck einer Datei
- Signaturen prüfen und Herkunft belegen
- Zertifikate und PKI im Fahrzeugumfeld
- Mails an den Lieferanten signieren und verschlüsseln: S/MIME
- PGP: Vertrauen ohne zentrale Stelle
- Datenträger und gespeicherte Daten verschlüsseln
- Schlüssel erzeugen, ablegen und wechseln
- Zufall und Entropie richtig einsetzen
- Post-Quanten-Kryptografie für lange Fahrzeuglebenszyklen
- Kryptoagilität: Verfahren tauschbar halten
- Netzwerke verstehen, bevor du sie schützt
- Netzwerkschichten am Beispiel einer Diagnoseverbindung
- Firewalls, Segmentierung und DMZ im Werksnetzwerk
-
Technische Grundlagen: Fahrzeugarchitektur und Bordnetze
- Das Fahrzeug als Netzwerk zeichnen
- Steuergeräte, Domänen und Zonen im Blockschaltbild
- Vom Domänen- zum Zonensteuergerät
- Bordnetze und ihre Schwachstellen kennen
- CAN und CAN-FD: Aufbau und fehlende Absicherung
- Fehlerbehandlung auf dem CAN-Bus verstehen und überwachen
- Was auf CAN aufsetzt: ISO-TP und J1939
- LIN und FlexRay im Überblick
- LIN und FlexRay robust auslegen
- Automotive Ethernet und SOME/IP
- AUTOSAR SecOC: Botschaften authentifizieren
- MACsec und TLS im Fahrzeugnetzwerk
- Diagnose- und Wartungszugänge absichern
- OBD-2 und UDS nach ISO 14229
- Diagnose über das Netzwerk: DoIP absichern
- Security Access und Rollenkonzepte in der Diagnose
- XCP: Mess- und Kalibrierzugänge in der Serie schließen
- Kalibrierbare Sicherheit: Parameter, die den Schutz abschalten
- JTAG und Debug-Schnittstellen absichern
- Entwicklungsreste vor dem Serienstart entfernen
- Hardware- und Software-Anker setzen
- Sicherheitsmodule und abgesicherter Speicher im Steuergerät
- Seitenkanalangriffe und Fehlerinjektion
- Anti-Tamper: Hardware gegen Manipulation schützen
- Secure Boot und Authenticated Boot
- Den Bootloader absichern
- Remote Attestation: die Integrität eines Steuergeräts nachweisen
- Speicherschutz und Trennung von Funktionen
- Diebstahlschutz und Komponentenschutz
- AUTOSAR Classic, Adaptive und Automotive Linux im Vergleich
- Hochleistungsrechner im Fahrzeug absichern
- Aufbau eines Hochleistungsrechners: Chip, Hypervisor und Gastsysteme
- Gastsysteme sauber trennen: Isolation im Hochleistungsrechner
- Die abgeschottete Ausführungsumgebung im Prozessor (TEE)
- Android im Infotainment härten
- Den Weg nach draußen absichern
- Telematikeinheit, Backend und Mobilfunkanbindung
- Das Mobilfunkmodul als Grenze zwischen Funknetz und Fahrzeug
- Private Mobilfunknetze für die Flotte abschotten
- Wie Backend und Fahrzeug sprechen: MQTT, WebSockets und SMS
- Over-the-Air-Updates absichern
- Update-Manifeste, Delta-Updates und Uptane
- V2X, Bluetooth und WLAN als Einfallstore
- Das Telefon als Schlüssel: NFC, Bluetooth LE und UWB
- Sensoren täuschen: Kamera, Radar und Satellitennavigation
- Sensordaten absichern: vom Messwert bis zur Entscheidung
- Laden als Schnittstelle: Fahrzeug, Ladesäule und Backend
- Bidirektionales Laden (V2G) absichern
- Cheat-Sheet: Absicherung im Bordnetz
-
Organisation, CSMS und Sicherheitskultur (Klausel 5)
- Verstehen, was Sicherheitskultur ausmacht
- Was eine Sicherheitskultur ist und warum Technik allein nicht reicht
- Die Rolle der Führung: Vorbild, Auftrag und Mittel
- Verantwortlichkeiten von der Geschäftsführung bis zum Arbeitsplatz
- Eine gerechte Fehlerkultur: melden ohne Angst
- Sicheres Verhalten belohnen statt nur Verstöße bestrafen
- Awareness aufbauen, die wirkt
- Zielgruppengerechte Schulungen planen
- Phishing erkennen und melden
- Passwörter und Mehr-Faktor im Alltag
- Social Engineering und Innentäter
- Umgang mit Kunden- und Fahrzeugdaten
- Phishing-Simulationen und Übungen durchführen
- Das CSMS im Alltag führen
- Ein Compliance-Programm aufsetzen: die Gap-Analyse
- Ein Compliance-Programm aufsetzen: Projekt, Beteiligte und Fahrplan
- Richtlinien und Prozesse schreiben, die gelesen werden
- Managementsysteme und Werkzeuge, auf die sich das CSMS stützt
- Kompetenzen aufbauen und Fortbildung steuern
- Ein Bug-Bounty-Programm aufsetzen
- Interne und externe Audits vorbereiten
- Kennzahlen und Reifegrad der Sicherheitskultur messen
- Kontinuierliche Verbesserung
- Informationssicherheit im Unternehmen nachweisen
- ISO/IEC 27001 und das ISMS
- CSMS und ISMS gegenübergestellt
- VDA Cybersecurity Audit Red Volume
- Automotive SPICE for Cybersecurity
- Den Branchenblick behalten
- Safety und Security über lange Produktzyklen
- Von der Luftfahrt lernen: was sich übertragen lässt und was nicht
- Drei Haltungen zur Sicherheit: nur Pflicht, nur Feuerwehr oder gesteuert
- Angreifer mit KI: was sich an der Bedrohungslage ändert
- Fehlerklassen beseitigen statt Schwachstellen einzeln flicken
- Praxisbeispiel: Hersteller und Zulieferer
- Cheat-Sheet: Sicherheitskultur und CSMS
-
Projekt und Lieferkette (Klauseln 6 und 7)
- Das Projekt aufsetzen
- Rollen und Verantwortlichkeiten im Projekt
- Relevanzprüfung: Fällt ein Bauteil überhaupt unter die Norm?
- Den Cybersecurity Plan aufsetzen
- Zuschneiden, wiederverwenden, zukaufen: Sonderfälle im Projekt
- Über die eigene Firma hinaus arbeiten
- Lieferantenauswahl und Schnittstellenvereinbarung
- RASIC: die Arbeit in der Schnittstellenvereinbarung verteilen
- TISAX und der VDA ISA Fragenkatalog
- TISAX-Teilnehmer werden: Rollen, Verträge und Kosten
- Prüfziele, Schutzbedarf und Assessment-Level wählen
- Den Prüf-Scope festlegen: Standard-Scope, Standorte und Scope-Name
- Die Selbsteinschätzung nach dem ISA: Reifegrade und Prüfreife
- Erstprüfung, Maßnahmenplan und temporäre Labels
- Ergebnisse teilen, Labels erneuern, Scope erweitern
- Systeme und Werkzeuge sicher beschaffen
- Sichere Kommunikation mit Lieferanten und PSIRT-Stellen
- Verteilte Entwicklung dokumentieren
- Exportkontrolle, Embargolisten und Kryptoregeln
-
Bedrohungsanalyse und Risikobewertung (TARA, Klausel 15)
- Den Betrachtungsgegenstand festlegen
- Item Definition: den Betrachtungsgegenstand festlegen
- Werte im Fahrzeug bestimmen
- Was in einem Fahrzeug schützenswert ist
- Schadensszenarien formulieren
- Schaden bewerten: Leib und Leben, Geld, Betrieb, Privatsphäre
- Bedrohungen ableiten
- Bedrohungsszenarien mit STRIDE finden
- Angriffspfade aufstellen
- Angriffspfade mit Wissensdatenbanken belegen: CAPEC, ATT&CK und Auto-ISAC
- Angriffsdurchführbarkeit einschätzen
- Risiko bestimmen und entscheiden
- Das Risiko einstufen
- Risiken behandeln: vermeiden, mindern, teilen, tragen
- Sicherheitsziele und Behauptungen formulieren
- Cybersecurity Assurance Level: wie viel Sorgfalt ein Ziel verlangt
- Eine TARA dokumentieren und aktuell halten
- Werkzeuge für die TARA im Vergleich
- Vom Produktrisiko zum Unternehmensrisiko
- Safety und Security gemeinsam analysieren: FMEA, Fehlerbaum und Gefährdungsanalyse
- Eine TARA selbst durchführen
- Übungsfall Teil 1: von der Item Definition bis zu den Angriffspfaden
- Übungsfall Teil 2: Durchführbarkeit, Risiko, Behandlung und Sicherheitsziele
- Cheat-Sheet: TARA in sieben Schritten
-
Konzept und sichere Entwicklung (Klauseln 9 und 10)
- Konzept und Entwicklung durchziehen
- Vom Cybersecurity Concept zu den Anforderungen
- Sicherheit früh einbauen
- Security by Design im Entwicklungsablauf
- Sicherheitsanforderungen aus der TARA ableiten
- Bedrohungsmodellierung im Entwurf
- Die Cybersecurity-Spezifikation: Anforderungen, Architektur und Schwächen im Entwurf
- Sicher programmieren im Steuergerät
- Typische Fehlerklassen in C-Code für Steuergeräte
- Pufferüberläufe und Speicherfehler vermeiden
- Eingaben prüfen und Schnittstellen härten
- MISRA C und CERT C als Regelwerke nutzen
- Statische Analyse und Durchsicht einsetzen
- Fuzzing und automatisierte Tests für Steuergeräte
- Sicherheit im agilen Alltag: Sprints, Pipeline und laufender Nachweis
- Fremden Code verantworten
- Fremdkomponenten und Open Source im Steuergerät
- Eine Software-Stückliste aufbauen und pflegen
- Schwachstellen in Fremdkomponenten überwachen
- VEX: mitteilen, ob eine Schwachstelle ausnutzbar ist
- Cheat-Sheet: Prüfliste für sicheren Steuergerätecode
-
Schutzmaßnahmen im Fahrzeug und im Backend
- Zugänge kontrollieren
- Rollen, Rechte und das Prinzip der geringsten Rechte
- Starke Authentifizierung und Mehr-Faktor-Verfahren
- Passwörter und Geheimnisse verwalten
- Systeme und Netzwerke härten
- Netzwerksegmentierung im Fahrzeug und im Werk
- Systeme härten und unnötige Dienste abschalten
- Angriffserkennung im Fahrzeug
- Protokollierung und Auswertung
- Umfeld, Geräte und Zugriffe absichern
- Cloud-Dienste und Entwicklungsumgebungen absichern
- Programmierschnittstellen des Backends absichern
- Backend-Konfiguration: Standardzugänge, offene Speicher und Geheimnisse im Code
- OAuth, OpenID Connect und Zero Trust im Fahrzeug-Backend
- USB-Geräte und Wechselmedien
- Physischer Schutz von Prototypen, Werkstatt und Testfahrzeugen
- Sicherer Fernzugriff auf Diagnose- und Updatesysteme
- Funktionen mit maschinellem Lernen absichern
- Ladeinfrastruktur absichern: Pflichten und Empfehlungen
- KI-Sprachassistenten im Fahrzeug: Prompt-Injection verstehen
- KI-Sprachassistenten absichern: Rechte, Rückfrage und Trennung
- Cheat-Sheet: Schutzmaßnahmen nach Bereich
-
Verifikation, Validierung und Sicherheitstests (Klausel 11)
- Die Denkweise des Angreifers übernehmen
- Zweck, Grenzen und Recht beim Hacken
- Der Hackerparagraf: Werkzeuge besitzen, benutzen, weitergeben
- Hackerkulturen und Motive
- Arten von Penetrationstests: White, Gray und Black Box
- Die vier Phasen eines Penetrationstests
- Red Team, Blue Team und die Wahl des Prüfers
- Ein Testlabor einrichten
- Das Testlabor einrichten: was du brauchst
- CAN-Interface, Logikanalysator und Software-Werkzeuge
- Ein Fahrzeugnetzwerk simulieren statt am Auto zu üben
- Angriffe selbst nachvollziehen
- CAN-Datenverkehr mitlesen und Botschaften deuten
- Botschaften wiedereinspielen und verändern
- Automotive Ethernet mitlesen und manipulieren
- Diagnosedienste ausprobieren und Grenzen finden
- Firmware auslesen und untersuchen
- Funkstrecken beobachten: Schlüssel, TPMS und Telematik
- Besonders gefährdete Steuergerätefunktionen
- KI im Sicherheitstest: was sie findet und was nicht
- Aus dem Test einen Befund machen
- Schwachstellen mit CVSS einordnen
- Einen Penetrationstest-Bericht schreiben
- Verantwortungsvolle Offenlegung und Bug-Bounty
- Cheat-Sheet: Werkzeuge und Vorgehen im Test
- Prüfen, ob die Anforderungen erfüllt sind
- Verifikation und Validierung planen
- Integration und Verifikation: Prüfmethoden und Testfälle
- Validierung auf Fahrzeugebene: Ziele, Behauptungen und Annahmen bestätigen
- Nachweisen und freigeben
- Den Cybersecurity Case aufbauen
- Post-Entwicklungsanforderungen, Beurteilung und Freigabe
-
Produktion, Betrieb und Außerbetriebnahme (Klauseln 8, 12 bis 14)
- Produktion, Betrieb und Ende begleiten
- Sicherheit in der Produktion und beim Flashen
- Schlüssel ins Steuergerät bringen: Provisioning und Schutz vor Klonen
- Feldbeobachtung: Schwachstellen und Vorfälle im Betrieb
- Marktbeobachtung: Schwachstellenquellen auswerten
- Trigger und Triage: von der Sicherheitsinformation zum Ereignis
- Software aktuell halten
- Patch-Management im Unternehmen
- Software-Updates im Fahrzeug planen und ausrollen
- Notfall-Updates und Rückfallebenen
- Updates über die gesamte Lebensdauer planen
- Das Ende der Cybersicherheitsbetreuung festlegen und mitteilen
- Außerbetriebnahme, Verschrottung und Datenlöschung
- Die Arbeitsergebnisse der Norm im Überblick
- Cheat-Sheet: Der Lebenszyklus auf einer Seite
-
Vorfälle erkennen und bewältigen
- Einen Vorfall erkennen
- Auffälligkeiten erkennen und einen Vorfall bestätigen
- Meldewege im Unternehmen und im Fahrzeugbetrieb
- Auf einen Vorfall reagieren
- Der Incident-Response-Plan und das PICERL-Modell
- Sofortmaßnahmen und Eindämmung
- Das Vehicle-SOC und die Zusammenarbeit mit dem CERT
- Kommunikation mit Kunden, Presse und Partnern
- Pflichten erfüllen
- Meldepflichten gegenüber Behörden und Typgenehmigung
- DSGVO-Meldepflicht bei Datenabfluss
- Umgang mit Erpressung und Lösegeldforderungen
- Aufklären und lernen
- Beweise sichern, ohne sie zu verändern
- Forensik am Steuergerät und im Backend
- Sicherungen planen, prüfen und sicher aufbewahren
- Wiederherstellung und Rückkehr in den Normalbetrieb
- Notfallhandbuch und Geschäftsfortführung
- Haftung, Vertragsstrafen und rechtliche Folgen
- Nachbereitung: aus dem Vorfall lernen
- Cheat-Sheet: Die ersten 24 Stunden
-
Planspiel und Abschlussfall
- Den Fall aufnehmen
- Das Szenario: Angriff auf einen Zulieferer
- Die Rollen im Planspiel verteilen
- Den Fall durchspielen
- Runde 1: Der Vorfall wird entdeckt
- Runde 2: Eindämmung unter Zeitdruck
- Runde 3: Meldung, Presse und Behörden
- Runde 4: Wiederanlauf und Schadensbilanz
- Den Fall auswerten
- Die Auswertung: was gefehlt hat
- Weitere Planspielszenarien
- Cheat-Sheet: Ablauf eines Planspiels
-
Job-Finden
- Unterstützung beim Lebenslauf schreiben
- Unterstützung beim Anschreiben verfassen
- Unterstützung bei der Jobsuche
-
Prüfungsvorbereitung
- Prüfungsvorbereitung
- Abschlussprüfung mit Zertifikat (im Preis enthalten)
Vernetze dich
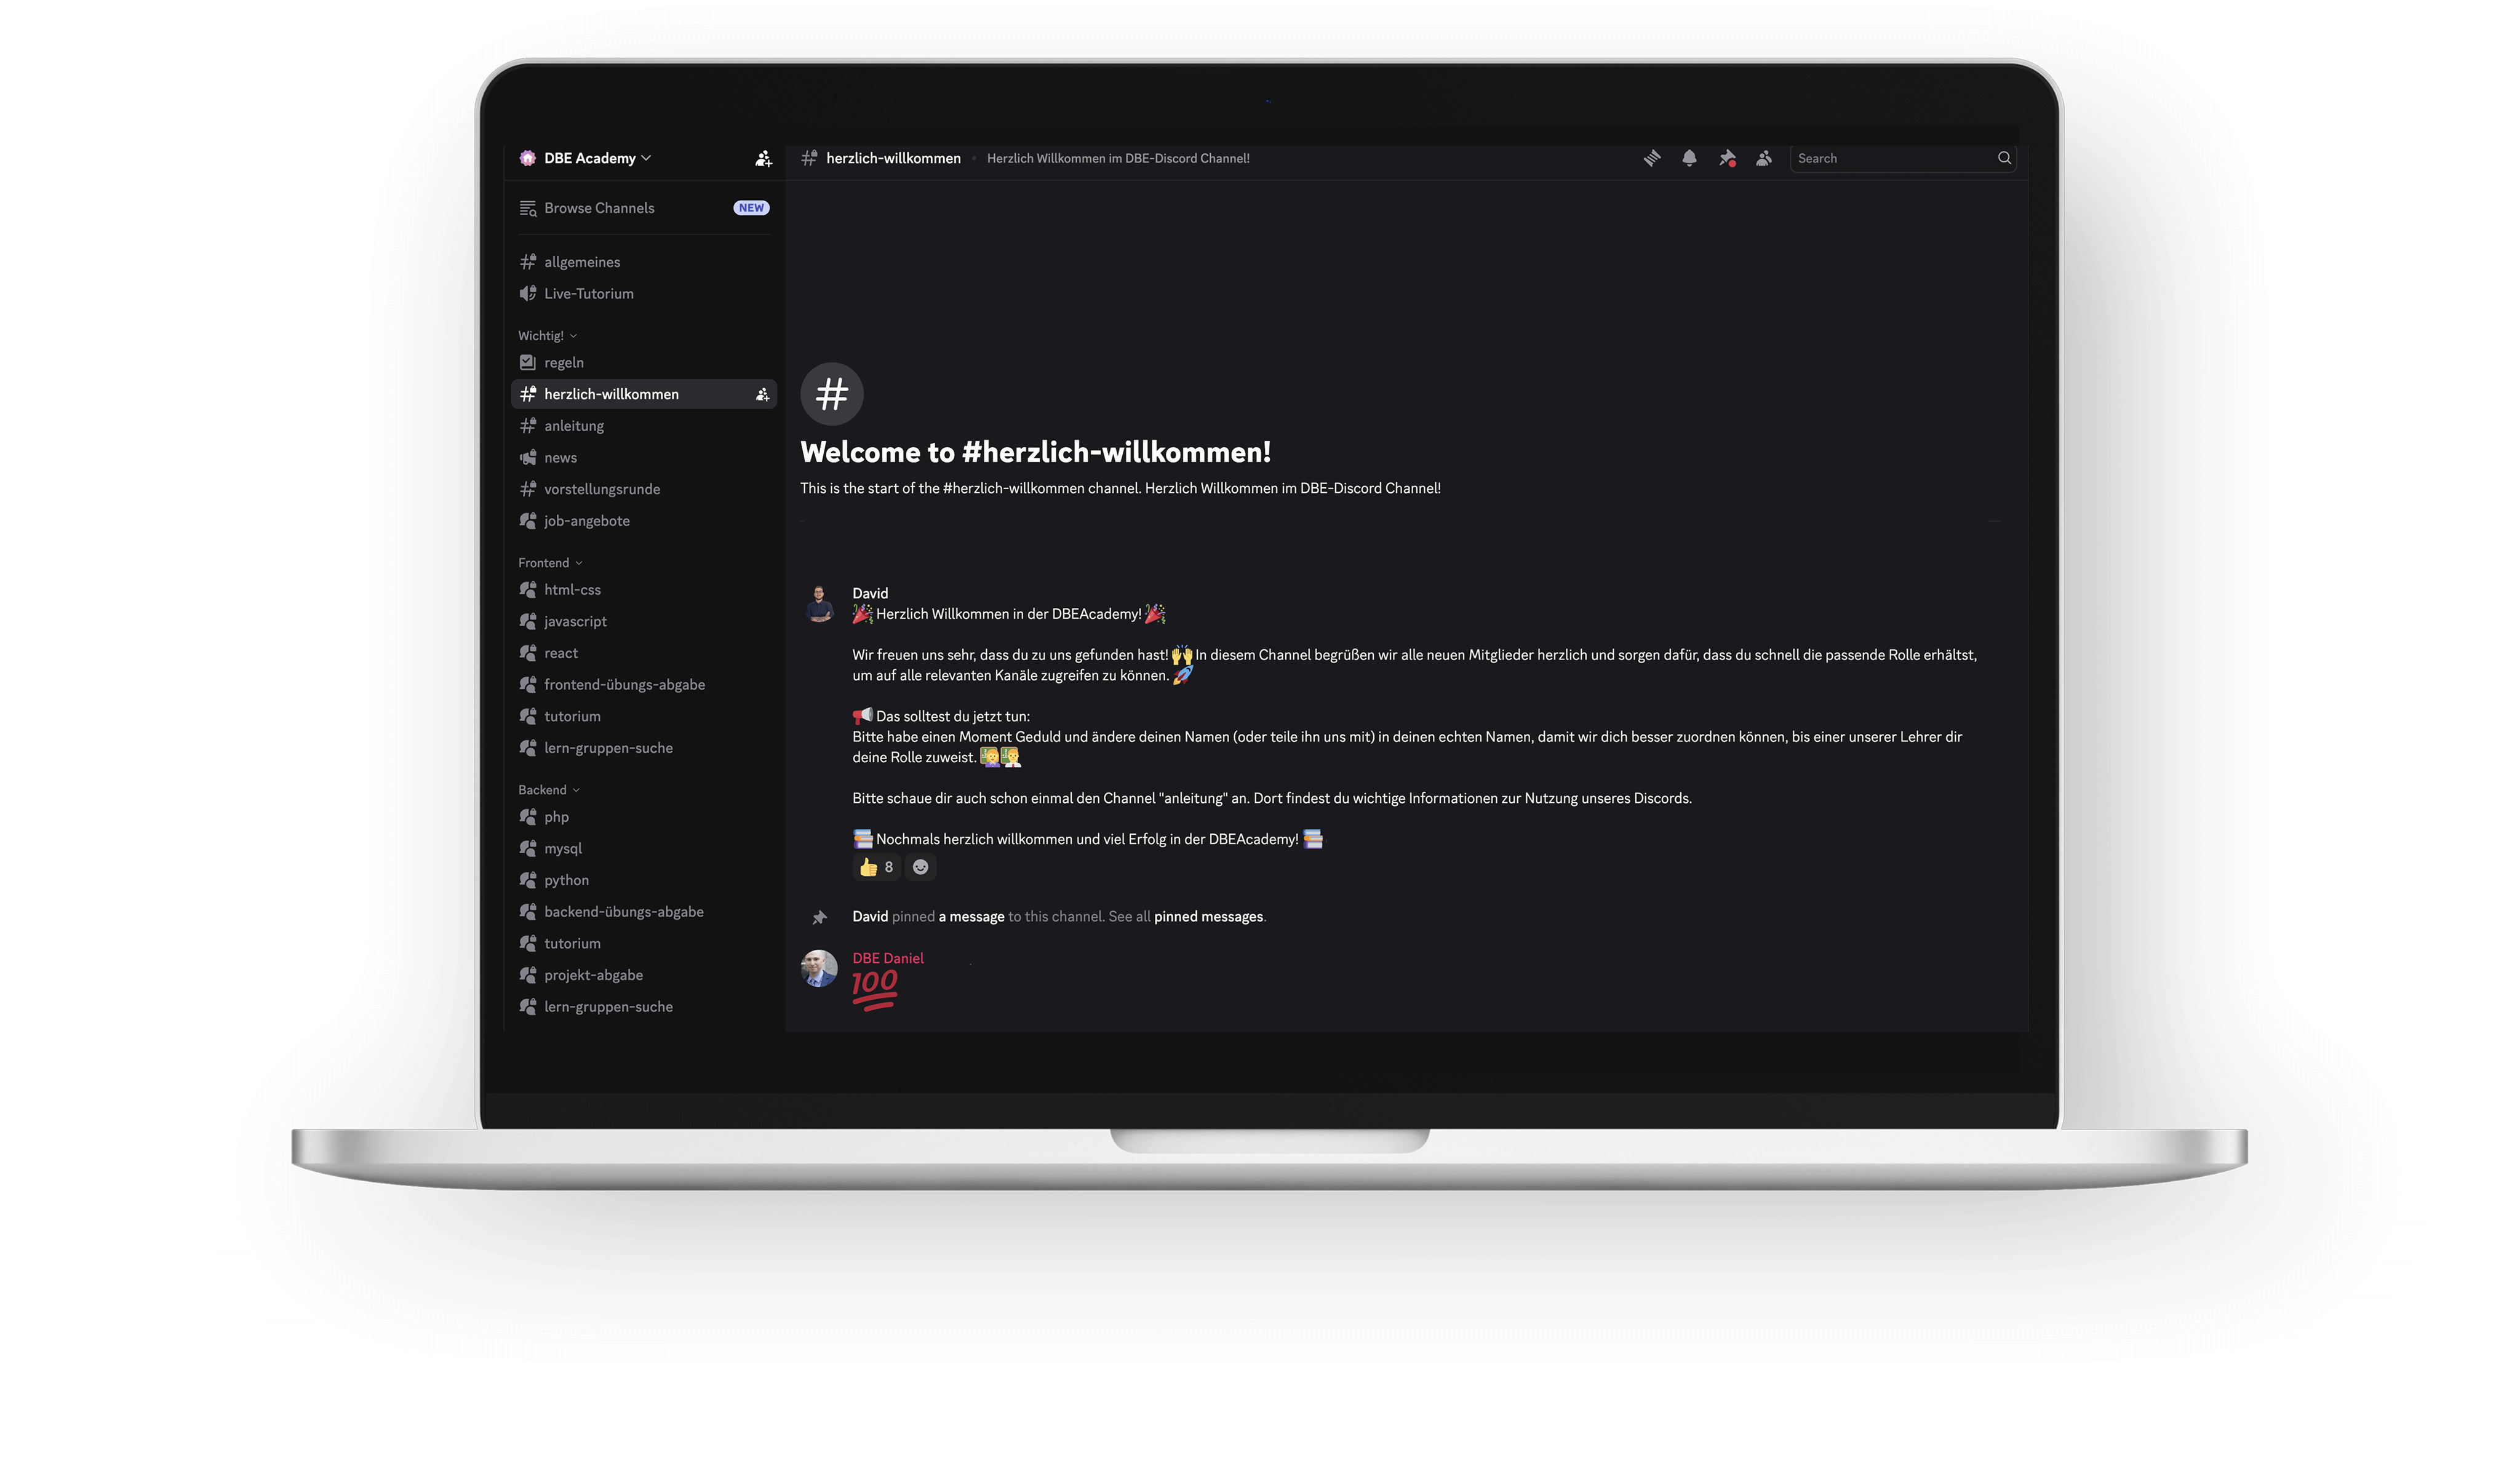
Unsere Community
Profitiere von unserer Discord-Community und tausche dich mit anderen Teilnehmer*innen deiner Weiterbildung aus!
Karriere-Service
Mit starken Karriere-Services zum Traumjob!
Unsere Weiterbildung vermittelt weit mehr als fachliches Know-how: Mit individuellem Lebenslauf-Check und einer
exklusiven Headhunter-Vermittlung über HR Rocket begleiten wir dich auf dem Weg zu deinem Traumjob. Egal in
welchem Fachbereich du durchstartest – wir bereiten dich praxisnah und gezielt auf deine
Karriere vor.
Starte jetzt in eine Zukunft voller spannender Jobmöglichkeiten!
Finanzierung
Deine Zukunft, flexibel finanziert
In deine Bildung zu investieren, ist ein wichtiger Schritt. Deshalb beraten wir dich bezüglich Kosten und Finanzierung der Weiterbildung gerne persönlich. Gemeinsam finden wir einen Weg, deinen Traumberuf zu ermöglichen.
-

Eigenfinanzierung
Als Selbstzahler bist du unabhängig und maximal flexibel. Du kannst dir somit deine Lerneinheiten selber neben dem Vollzeit-Job einteilen und dein eigenes Tempo bestimmen.
-

Bildungsgutschein
Du bist arbeitssuchend und bei der Agentur für Arbeit registriert? Nutze jetzt deinen Bildungsgutschein, um unsere Weiterbildung zu 100% zu finanzieren.
-

Unternehmen
Viele Unternehmen fördern Weiterbildungen und übernehmen oft die Kosten. Wir geben dir im Beratungsgespräch Tipps, wie du auch deinen Arbeitgeber für die Weiterbildung begeistern kannst.
FAQ
Deine Fragen – unsere Antworten
-
Für wen ist dieser Kurs geeignet?
Diese Weiterbildung richtet sich an:
- Quereinsteiger, die in die Automotive-Sicherheit einsteigen möchten
- Arbeitsuchende, die eine zukunftssichere Perspektive suchen
- Berufsumsteiger aus der IT, Automobilbranche oder Technik
- Arbeitslose, die mit einem Bildungsgutschein kostenlos qualifiziert werden
- Technikbegeisterte, die vernetzte Fahrzeuge absichern lernen wollen
Du bist genau richtig, wenn du...
- ... Interesse an IT-Sicherheit und Automobiltechnologie hast
- ... motiviert bist, dich in ein zukunftsträchtiges Feld einzuarbeiten
- ... Lust auf einen Job in einer der wichtigsten Industrien Deutschlands hast
- ... einen Bildungsgutschein von der Agentur für Arbeit oder dem Jobcenter hast (wir helfen dir bei der Beantragung)
-
Gibt es Voraussetzungen die ich brauche, um den Kurs belegen zu können?
Du solltest grundlegende IT-Kenntnisse und ein Verständnis für Netzwerktechnik mitbringen. Idealerweise hast du bereits erste Berufserfahrung in der IT oder in der Automobilbranche gesammelt. Ein starkes Interesse an IT-Sicherheit und neuen Technologien ist für diesen Kurs wichtig. -
Wie funktioniert die Finanzierung über einen Bildungsgutschein?
Wir unterstützen dich gerne bei der Beantragung eines Bildungsgutscheins! Ein Bildungsgutschein wird von der Agentur für Arbeit oder dem Jobcenter ausgestellt und übernimmt die kompletten Weiterbildungskosten, wenn bestimmte Voraussetzungen erfüllt sind. Gerne beraten wir dich persönlich zum Ablauf und helfen dir Schritt für Schritt bei der Antragstellung – von der Vorbereitung deines Termins bis zur Einreichung aller Unterlagen.
So holst du dir einen Bildungsgutschein -
Wo findet die Weiterbildung statt?
Unsere Weiterbildung wird zu 100 % online durchgeführt. Das bedeutet: Du kannst ganz bequem von zu Hause oder einem Ort deiner Wahl lernen – alles, was du brauchst, ist ein Computer und eine stabile Internetverbindung. So bleibst du flexibel und kannst deinen Lernalltag optimal an dein Leben anpassen. Wir bieten diese Weiterbildung nicht vor Ort an. -
In welcher Sprache wird die Weiterbildung gehalten? Kann ich auch an der Weiterbildung teilnehmen, wenn mein Deutsch noch nicht so gut ist?
Die Weiterbildung wird in Deutsch durchgeführt. Für zusätzliche Unterstützung gibt es Untertitel in Englisch und teilweise auf Russisch. Dank der Untertitel können auch Teilnehmer:innen mit Deutschkenntnissen auf B1/B2-Niveau einfach folgen, da man die Texte bei Bedarf übersetzen lassen kann. -
Gibt es auch Teilzeit- oder berufsbegleitende Kurse?
Ja! Unsere Weiterbildung ist teilzeit- und berufsbegleitend möglich. Du kannst so dein Lernen optimal mit Job oder anderen Verpflichtungen kombinieren. -
Was ist, wenn ich keinen eigenen Laptop habe?
Kein Problem! Für die Dauer der Weiterbildung stellen wir dir ein Laptop/IT-Equipment zur Verfügung. Alle Programme und Softwaretools, die du im Kurs benötigst, werden außerdem im Rahmen der Weiterbildung gemeinsam installiert und erklärt. Alles was du brauchst, ist eine stabile Internetverbindung. -
Kann ich die Kursmaterialien digital und analog nutzen?
Ja. Zu Beginn der Weiterbildung entscheidest du, ob du die Materialien digital nutzen oder sie als gedrucktes Buch zugeschickt bekommen möchtest. -
Wie funktioniert das Lernen bei uns?
Nach deiner Anmeldung erhältst du Zugang zu unserer Lernplattform. Dort findest du eine Vielzahl an Lernvideos, Texten, praktischen Übungen und interaktiven Quizzes, die du in deinem eigenen Tempo bearbeiten kannst. Zusätzlich bieten wir dir ein wöchentliches Tutorium an. Du kannst dich außerdem jederzeit per Discord, Chat, E-Mail oder telefonisch mit unseren Dozenten:innen austauschen. -
Wie werde ich beim Lernen unterstützt?
Keine Sorge! Du bist während der Zeit deiner Weiterbildung nicht allein. Unsere Dozent:innen stehen dir jederzeit bei Fragen zur Seite und unterstützen dich individuell. Darüber hinaus kannst du dich über unseren Discord-Server mit anderen Teilnehmer:innen vernetzen – zum gemeinsamen Lernen, für Diskussionen oder einfach für einen kleinen virtuellen Kaffeeklatsch. ☕ -
Wie kann ich Kontakt zu den Dozent:innen aufnehmen?
Du kannst unsere Dozent:innen auf verschiedenen Wegen erreichen:- Telefon
- Discord-Chat
- Direkter Dozenten-Chat auf der Lernplattform
- TeamViewer-Sitzung für individuelle Hilfestellung
-
Wie sieht ein typischer Lerntag bei uns aus?

Ein klassischer Kurstag startet bei uns um 8:30 Uhr.
Der Tag ist in Lernblöcke von etwa 1,5 Stunden unterteilt – dazwischen hast du natürlich ausreichend Zeit für Pausen.
Da es sich um eine Online-Weiterbildung handelt, kannst du dir deinen Tag flexibel einteilen. In der Regel endet der Lerntag gegen 16:15 Uhr. -
Was passiert, wenn ich länger für die Weiterbildung benötige?
Keine Sorge! Wenn du mehr Zeit brauchst, kann die Weiterbildung individuell verlängert werden, damit du alle Inhalte bearbeiten kannst. -
Erhalte ich am Ende ein Bescheinigung/ Zertifikat?

Bei uns erhältst du am Ende auf jeden Fall eine Teilnahmebescheinigung. Sie bescheinigt, dass du an unserem Kurs teilgenommen hast. Eine Teilnahmebestätigung bescheinigt allerdings nur die Anwesenheit und bewertet nicht deine Leistungen. Um ein Zertifikat zu erhalten, welches deine Leistungen bewertet, musst du eine Prüfung absolvieren. Je nach Kurs bieten wir dir an ein Abschlussprojekt zu erstellen, welches dir auch deinen angewendeten Technologien, mit einem Zertifikat bescheinigt. Diese ist bei uns optional und kostenlos. Für deinen zukünftigen Arbeitgeber, empfehlen wir dir, alle Prüfungen und Projekte zu absolvieren.
Vorteile
Warum Du Dich für die DBE Academy entscheiden solltest
Flexibler Start jeden Monat
Starte deine Karriere, wann es für dich passt – unser Kurs beginnt monatlich, damit du flexibel planen kannst.
Bis zu 100% gefördert mit Bildungsgutschein
Deine Weiterbildung kann komplett finanziert werden – sichere dir jetzt deinen Bildungsgutschein und starte kostenfrei durch.
Flexibles Lernprogramm – Teilzeit oder Vollzeit
Passe den Kurs an deinen Alltag an, indem du dir die Inhalte nach deinen Wünschen einteilst, egal, ob in Teil- oder Vollzeit.
Mit realistischem Praxis-Projekt
Wende dein Wissen direkt an: Arbeite an realistischen Projekten und baue dein Portfolio für den Jobmarkt auf.
100% online – lerne, wann es passt
Nutze die Freiheit, deine Lernzeiten selbst zu bestimmen. Unsere Dozenten stehen dir 7 Tage die Woche zur Seite.
Einstieg ohne Vorkenntnisse
Noch keine Erfahrung? Kein Problem! Unsere Weiterbildung ist auch für Einsteiger geeignet und führt dich Schritt für Schritt zum Erfolg.
Interesse geweckt? Lass uns sprechen.
Egal ob Kursinhalte, Bildungsgutschein oder Anmeldung — wir beraten dich persönlich, kostenlos und unverbindlich.
Du hast Dich entschieden?
Großartig — wähle deinen nächsten Schritt:


